Dövlət qurumlarının, media təşkilatlarının və Azərbaycanın xaricdəki səfirliklərinin saytlarına hücumlarda "Telegram" üzərindən fəaliyyət göstərən xüsusi xidmətdən istifadə edildiyi müəyyənləşib.
Oktyabrın 13–15-də Azərbaycanın informasiya resurslarına qarşı həyata keçirilən genişmiqyaslı kiberhücumlarla bağlı yeni detallar məlum olub.
İnsanoid.com xəbər verir ki, bu barədə Milli Kibertəhlükəsizlik Agentliyi məlumat yayıb.
Bildirilib ki, hücumların hədəfində dövlət qurumlarının, media təşkilatlarının, Azərbaycanın xarici ölkələrdəki diplomatik nümayəndəliklərinin və digər təşkilatların internet resursları olub.
"Telegram" platformasında fəaliyyət göstərən "313 Team" adlı haker qruplaşması hücumlara görə məsuliyyəti öz üzərinə götürüb.
Milli CERT-in apardığı texniki araşdırmalar nəticəsində məlum olub ki, kiberhücumların təşkilində "Litterbox" ("Catbox") adlı kommersiya DDoS xidmətindən istifadə edilib.
Bu xidmət "Telegram" kanalları vasitəsilə təklif olunur və ödənişlər kriptovalyuta ilə qəbul edilir.
Bəs bu xidmət necə işləyir?
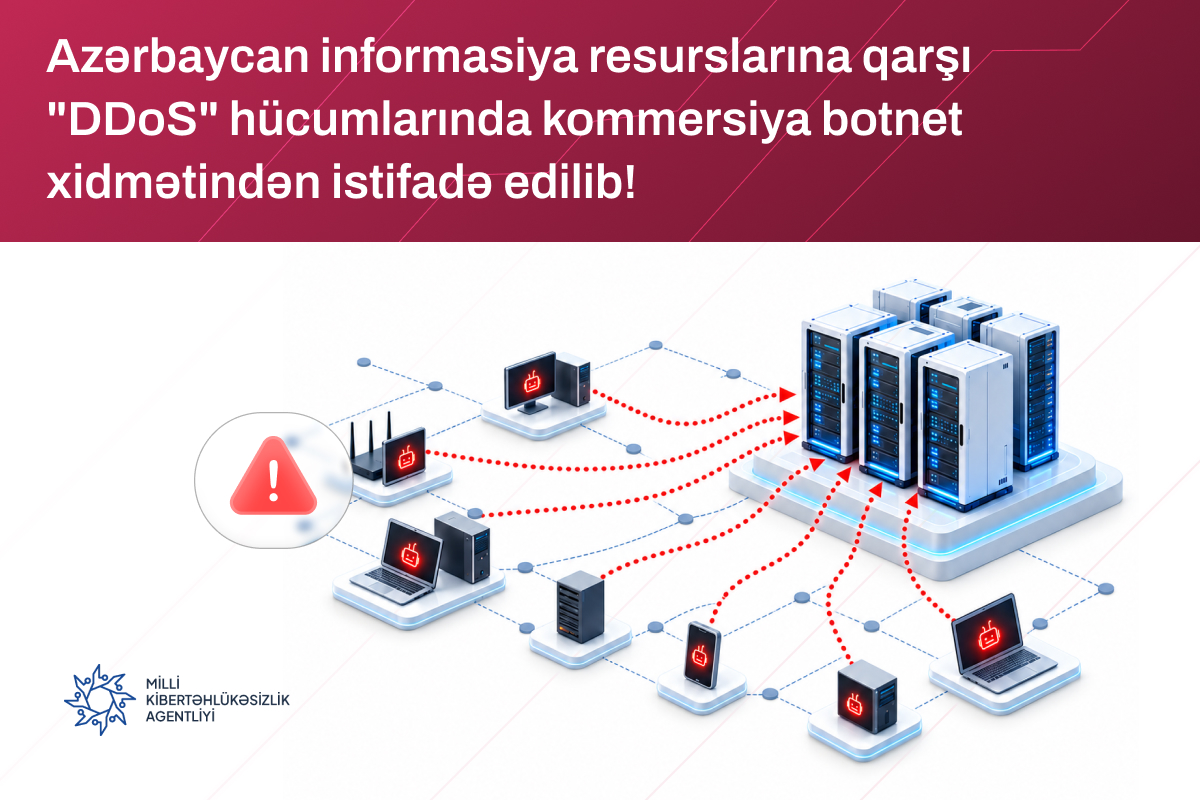
DDoS hücumları zamanı hədəf seçilən sayta və ya serverə eyni anda çoxlu sayda süni sorğu göndərilir. Nəticədə sistem həddindən artıq yüklənir və adi istifadəçilər üçün əlçatmaz ola bilər.
Araşdırma göstərib ki, "Litterbox" xidməti müxtəlif ölkələrdə yerləşən botlardan istifadə edərək hücum trafikini yönləndirə bilir. Bu isə hücumun mənbəyini müəyyənləşdirməyi və yalnız müəyyən ölkələrdən gələn trafikin bloklanması ilə müdafiə olunmağı çətinləşdirir.
Agentlikdən bildirilib ki, belə ödənişli xidmətlər kiberhücumların təşkilini asanlaşdırır və dövlət qurumları ilə özəl təşkilatların informasiya təhlükəsizliyi üçün əlavə risklər yaradır.
Milli CERT kiberhücumların araşdırılmasını və informasiya resurslarının mühafizəsinin gücləndirilməsi istiqamətində tədbirləri davam etdirir.
Hücum kampaniyası ilə bağlı aşkarlanan texniki göstəricilər kibertəhlükəsizlik insidentləri haqqında məlumat mübadiləsi platformasına (misp.cert.az) əlavə edilib.
Qurum təşkilatlara internet resurslarının dayanıqlılığını artırmağı, şəbəkə trafikini mütəmadi izləməyi və DDoS hücumlarına qarşı müdafiə sistemlərini gücləndirməyi tövsiyə edib.